
异步 Agent 与事件驱动架构:从同步调用到异步执行与安全隔离
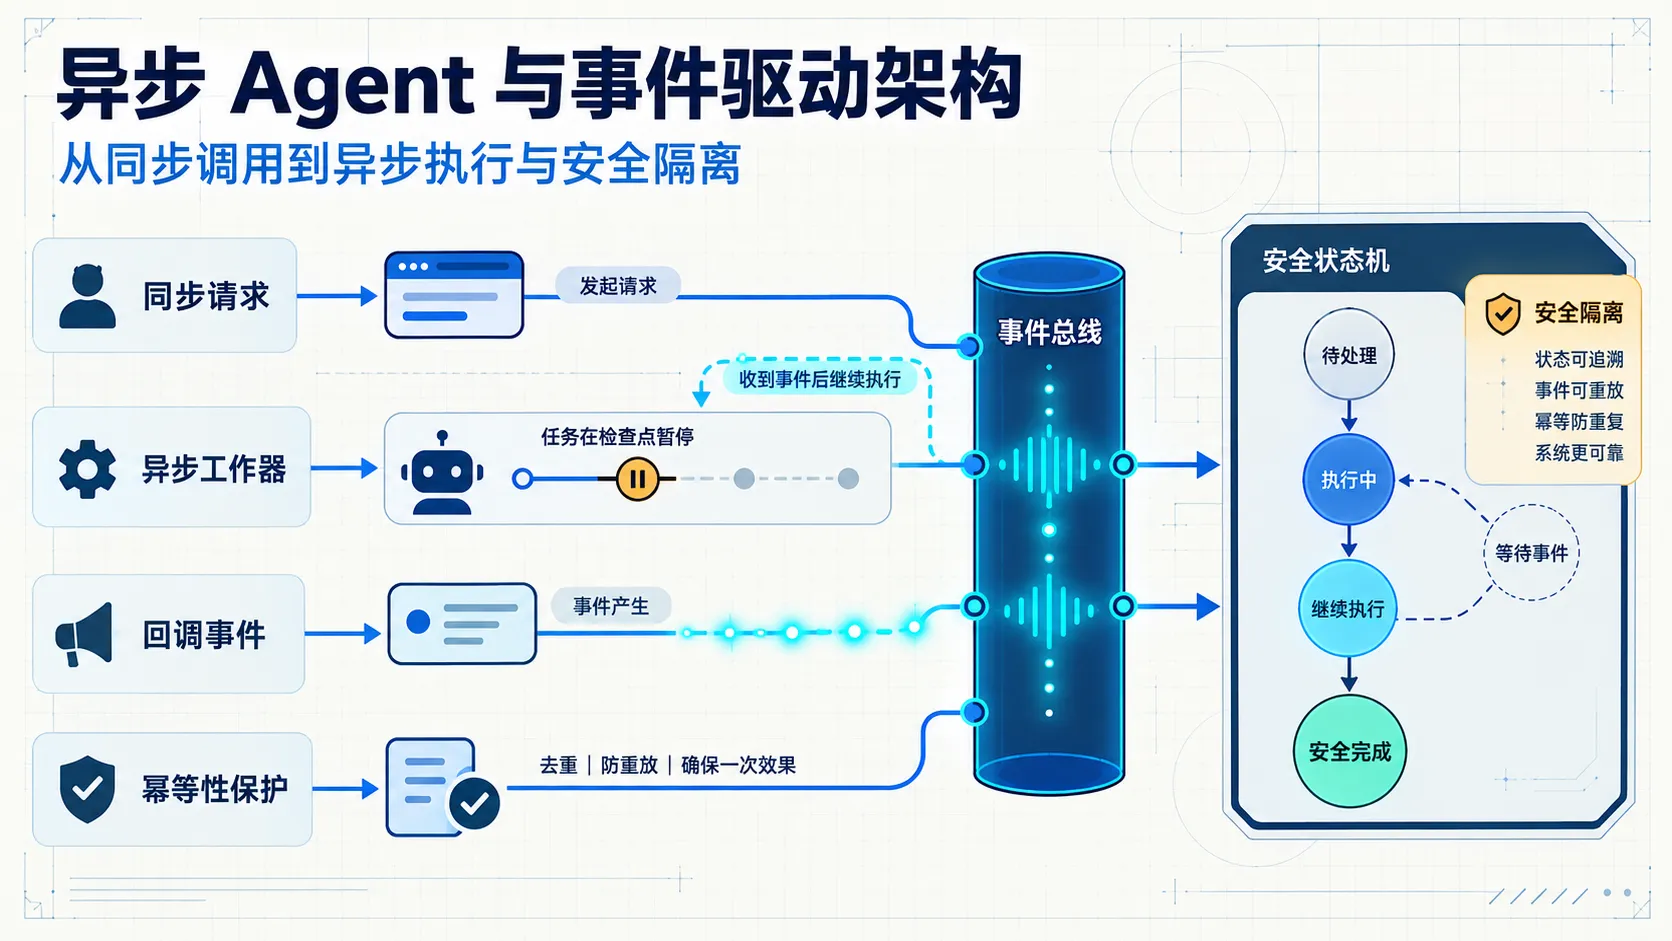
异步 Agent 与事件驱动架构:从同步调用到异步执行与安全隔离
Asaakii本文是「Agent 基础与工程」系列专栏的第 17 篇。专栏总览参见:《Agent 基础认知与工程架构全景》。
大语言模型的标准交互协议(Tool Calling)建立在同步 RPC 请求-响应的假定之上:模型输出工具调用参数,宿主程序在当前请求线程内阻塞执行,在数秒内拿到结果并回传给模型,进而驱动下一轮推理。
然而,在真实生产系统中,工具的物理耗时分布跨度极大:
- 查询本地缓存:
; - 运行一组回归测试用例:
- 跨部门合规人工审批(Human-in-the-loop):数小时甚至数天;
- 离线大数据分析与报表导出:数小时。
如果仍然采用同步阻塞等待,系统将迅速面临线程耗尽、网关 HTTP 504 连接超时,以及中途服务器重启导致任务现场全部蒸发。将 Agent 架构从同步请求驱动重构为异步事件驱动(Event-Driven Architecture),是长程任务进入工业级落地的必由之路。
同步模型与长时任务的架构冲突
在同步模式下推进长时任务会引发三项确定性灾难:
  sequenceDiagram
    autonumber
    participant U as 用户 / 业务上游
    participant A as 同步 Agent Worker
    participant T as 长时外部任务 (构建/审批)

    U->>A: 提交生产发布任务
    A->>T: 发起 CI 构建与流水线
    Note over A: 线程与网络连接持续阻塞空转...
    Note over A: 5 分钟后触发 Gateway Timeout (504)
    A--xU: 客户端连接断开,报错崩溃
    Note over T: 外部物理任务实际上仍在执行,产生孤儿状态!
- 连接超时断裂:云原生负载均衡器与反向代理(如 Nginx、ALB)对保持长连接有硬性时限(通常 60s ~ 300s),单次长任务阻塞必然导致传输中断;
- 计算资源锁定与空转:保持长连接的 Worker 进程持续霸占内存与文件描述符,导致集群并发能力急剧萎缩;
- 不可恢复性:在漫长的等待期间,任何一次工作节点的常规滚动升级或短暂宕机,都会将内存中的会话轨迹彻底销毁,无法恢复。
异步架构的三大核心模式
针对长时任务,工业级 Agent 演进出三种异步协同形态:
  flowchart TD
    subgraph P1 ["1. 挂起-恢复模式 (Suspension & Resumption)"]
        A1[Agent 发起长任务] --> F1[序列化 Context 与 State 落盘]
        F1 --> R1[释放 Worker 资源, 进程退出]
        W1[外部任务完成 / Webhook 回调] --> L1[重新加载 Context 与 State]
        L1 --> C1[恢复下一轮模型推理]
    end

    subgraph P2 ["2. 队列驱动解耦模式 (Queue-based Decoupling)"]
        A2[Agent 派发 Task Event] --> Q[分布式消息队列 (Kafka/RabbitMQ)]
        Q --> W2[后台专用异步 Worker]
        W2 --> ResQ[结果就绪事件通道]
        ResQ --> A2
    end
1. 挂起-恢复模式(Suspension & Resumption)
这是处理人工审批与外部长时构建最经典的模式:
- 主动冻结:当模型决定调用
request_human_approval或trigger_long_build等异步工具时,Harness 不进行物理阻塞,而是为该调用生成一个全局唯一的AsyncHandleToken; - 状态落盘:将包含当前步数、完整
messages数组及状态机变量的AgentState序列化并存入关系型数据库(标记为SUSPENDED挂起态),当前 Worker 进程立即优雅退出并归还线程池; - 回调唤醒:数小时后,当人工在审批后台点击“批准”时,外部系统向 Harness 的 Webhook 接口发送携带
AsyncHandleToken的完成事件;Harness 从数据库反序列化状态快照,将审批结果作为对应tool_call_id的结果拼装入上下文,无缝拉起下一轮模型推理。
2. 消息队列解耦模式(Queue-based Architecture)
在任务密集型系统中,Agent 节点专职负责大脑推理与任务规划,将具体的物理执行全面卸载至消息队列:
- Agent 仅作为事件生产者(Producer),向工具执行队列投递结构化 JSON 消息;
- 专职的 Worker 集群(支持横向弹性伸缩)消费队列并执行具体业务;
- 执行完毕后将响应事件投递至结果队列,由事件调度器统一分发回对应的 Agent 上下文。
异步回调的安全防护与幂等控制
在开放的异步架构中,必须防范以下两类重大安全隐患:
- Webhook 仿冒与中间人篡改:外部异步回调可能被恶意伪造,注入虚假的“审批通过”或“代码测试通过”指令。
- 工程防御:Harness 为每一个派发的异步任务签发带时效的 HMAC-SHA256 签名 Token;回调请求到达时,网关必须执行强签名与时间戳重放校验。
- 异步竞态与并发重复投递:由于网络超时重传,外部系统可能对同一个完成事件重复投递多次。
- 工程防御:基于
tool_call_id建立状态机 CAS(Compare-And-Swap)乐观锁控制,确保同一个工具调用的结果只被消费并写入轨迹一次。
- 工程防御:基于
生产级异步挂起与事件唤醒状态机实现
以下使用 Python 原生演示一个具备任务冻结落盘与异步回调唤醒功能的持久化 Harness 骨架:
1 | import json |
系列导航与参考
喜欢这篇文章的人也看了
评论
匿名评论隐私政策
✅ 你无需删除空行,直接评论以获取最佳展示效果





