在多智能体(Multi-Agent)概念火爆的当下,许多开源实现的思路异常粗暴:只要遇到复杂任务,就在后台通过脚本启动三个新的 Agent 进程,让它们互相往一个共用的聊天群里发消息。
这种原始的做法很快就会在生产中引发灾难:
权限失控扩散:子 Agent 往往默认继承了父进程的最高系统权限,一旦 ...
核验范围:本文以 multica-ai/andrej-karpathy-skills 的 main 分支为主要来源,阅读了 README、CLAUDE.md、Cursor Rule 和 Claude Code Skill。仓库内容、安装入口和宿主支持情况会变化,文中不会把它们写成永久事实 ...
在 AI 领域,很多初学者容易患上一种“模型信任天真症”:试图通过在 System Prompt 里反反复复写上一万遍“你是一个安全守规矩的 AI,严禁执行破坏性系统命令”,来作为整个系统的安全防线。
在真实的生产与对抗环境下,这种防御犹如马奇诺防线般脆弱:
大模型是一个概率生成系统,Prompt ...
在真实的软件工程长程任务中,Agent 往往需要执行 30 轮甚至 80 轮以上的连续交互。如果每次都将从第 1 轮到当前轮次的完整对话记录全量塞进模型,系统将迅速面临三大灾难:
费用雪崩:随着上下文膨胀至 100k+ Token,单次推理费用呈现指数级增长;
大海捞针困境(Lost in the ...
随着企业级 Agent 功能的持续扩张,工具数量往往会迅速膨胀到数十甚至上百个。如果继续采用传统的工具调用方式,系统将面临灾难性的困境:
在 System Prompt 里塞入 50 个工具的完整 JSON Schema,单次调用的输入 Token 就高达上万,费用极度昂贵;
如果任务需要“在代码 ...
在真实的软件工程交互中,Agent 执行一个复杂的跨文件重构任务可能需要 2 到 3 分钟。在这漫长的执行期内,用户绝不是坐在屏幕前干等的旁观者:
用户可能发现 Agent 误读了需求,想要立即喊停:“停下!不要改这个配置文件!”;
用户可能想追加提示:“对了,刚才那个函数记得加上单元测试”;
外 ...
在构建基于大语言模型的应用时,最直观的会话存储往往是一个可变数组:
1234// 脆弱的初级设计:将可变数组作为整个系统的状态真相const messages: Message[] = [];messages.push({ role: 'user', content: ...
在很多开源 Demo 中,调用工具的代码往往极其简陋:
123// 极度危险的直通写法:将概率输出直接作为现实执行凭据const { name, args } = modelOutput.tool_calls[0];const result = await tools[name] ...
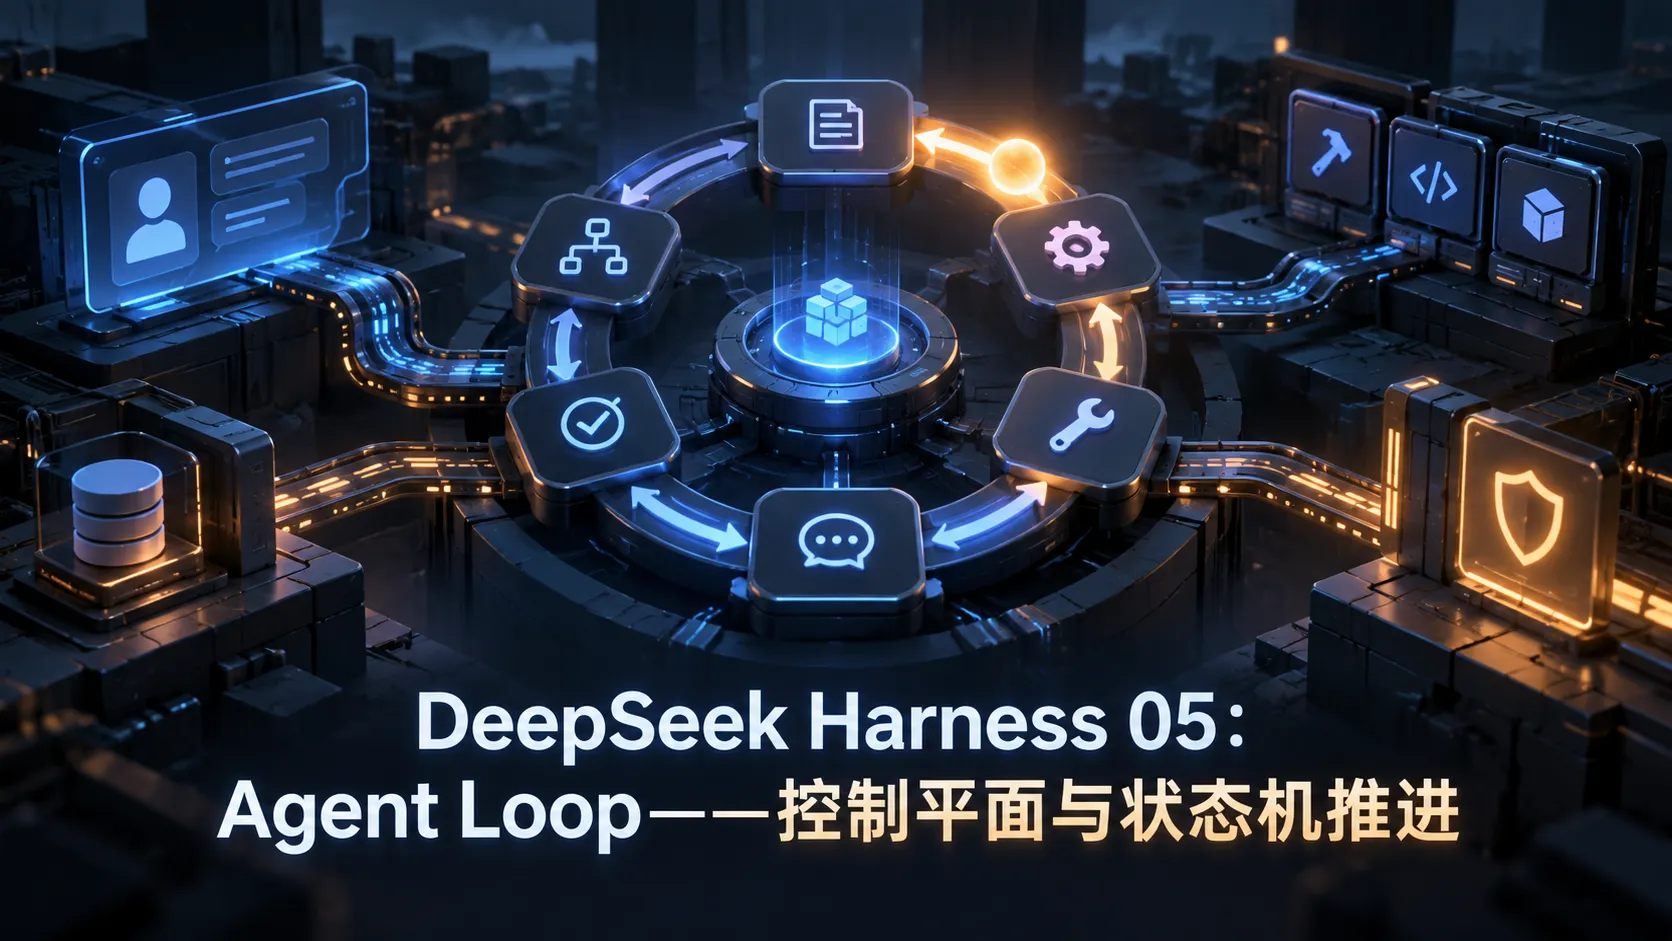
把 Agent 的核心调度逻辑写成几行代码非常简单:
1234567# 简单的玩具代码:隐藏了所有的真实工程隐患while not is_done: response = call_llm(history) if response.tool_calls: execute_t ...
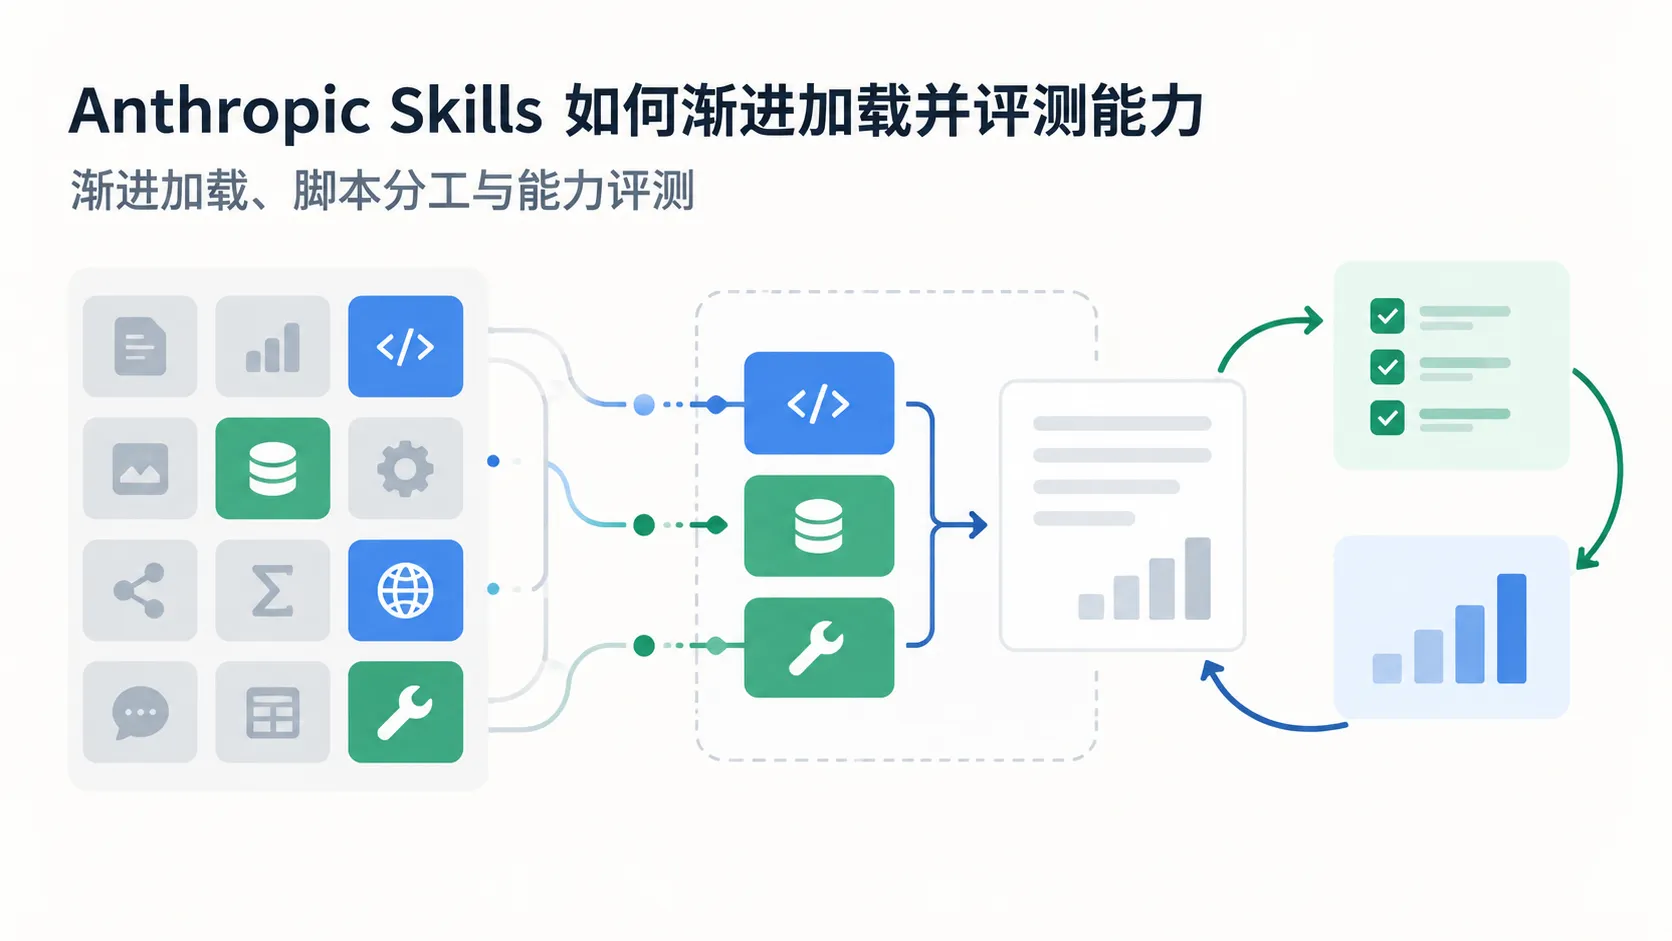
核验范围:本文以 agentskills.io 规范页 和 anthropics/skills 仓库 的 main 分支为主要来源,重点读了规范正文、skills/pdf 目录(SKILL.md、forms.md、reference.md、scripts/)以及官方工程文章。文中给出的字 ...

