
DeepSeek Harness 06:Tool Pipeline——从模型决策到现实副作用的五道闸门
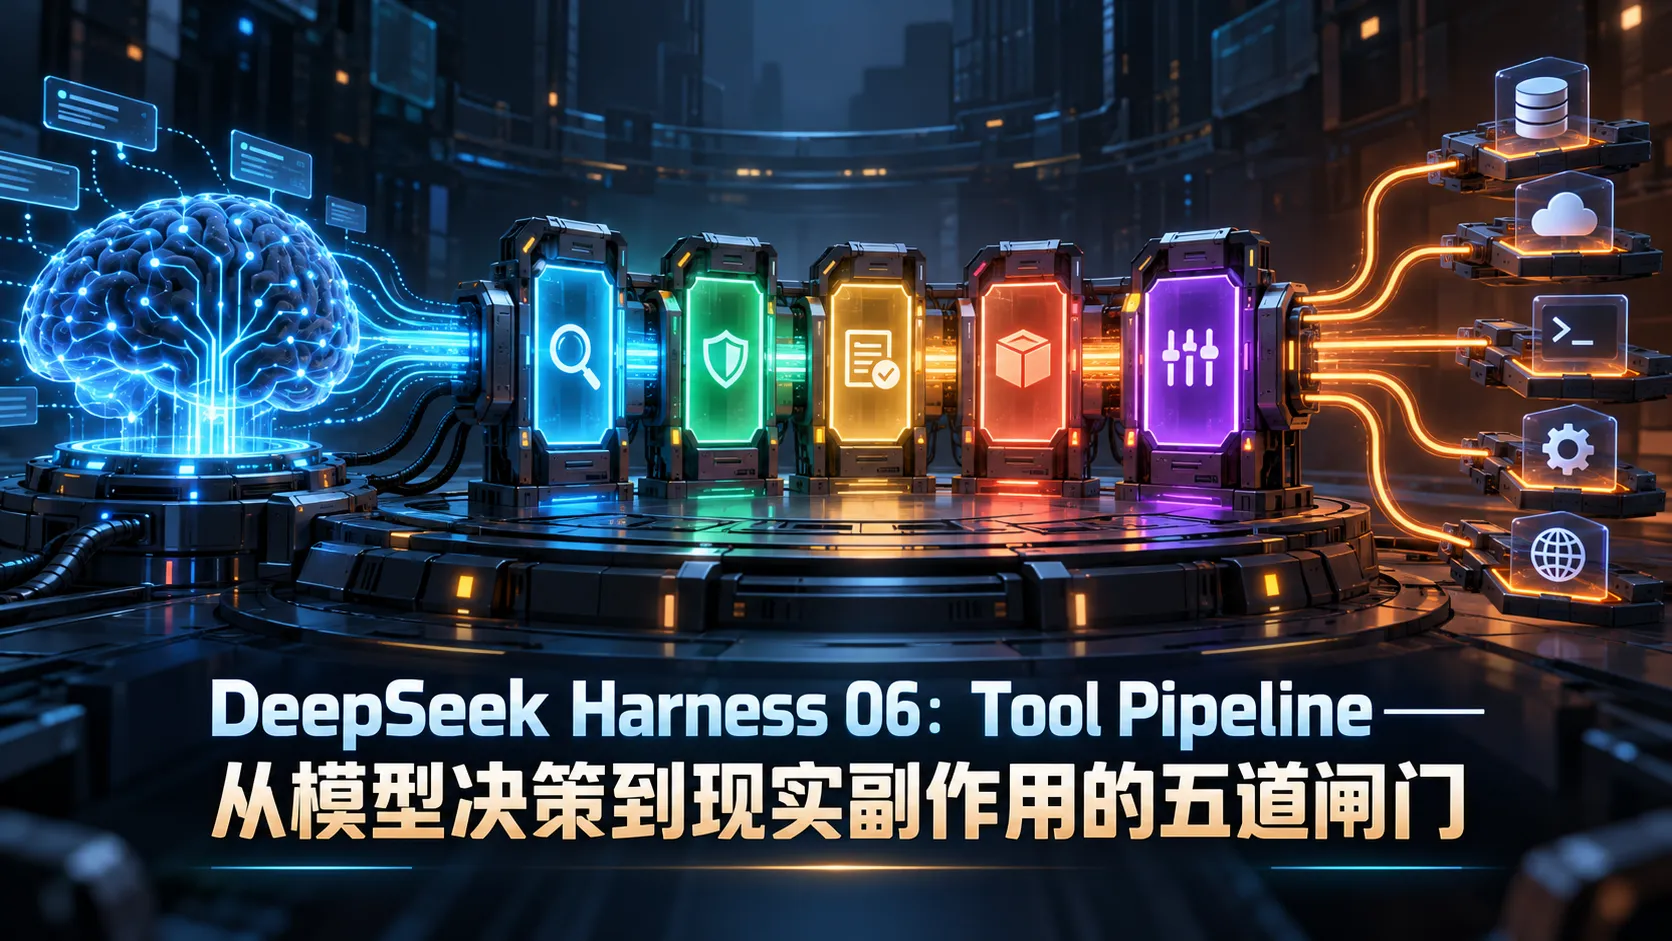
DeepSeek Harness 06:Tool Pipeline——从模型决策到现实副作用的五道闸门
Asaakii在很多开源 Demo 中,调用工具的代码往往极其简陋:
1 | // 极度危险的直通写法:将概率输出直接作为现实执行凭据 |
这种写法犯了一个灾难性的工程错误:把模型的推测输出直接等同于现实世界的授权许可。
大语言模型是一个概率生成模型,它会产生幻觉、会受到网络间接提示词注入攻击、会在处理参数时出现歧义。如果模型吐出一个 JSON 就直接执行底层系统调用,无异于将主机的最高控制权拱手让给不可控的外部流量。
DeepSeek Harness 构建了严密的 Tool Pipeline(工具执行管线),在模型决策与现实系统之间筑起多道坚不可摧的防火墙。
一、一个工具的三面分层
在 DSH 中,一个工具定义不是一个扁平的函数,而是严格拆分为三个独立面向的契约:
flowchart TD
subgraph ToolEntity ["工具实体 (Tool Entity)"]
ModelFace["1. 模型面 (Model Face)<br/>• 工具名称与功能描述<br/>• 严格的 JSON Schema 参数定义<br/>• 注入 System Prompt 供模型认知"]
ExecFace["2. 执行面 (Execution Face)<br/>• 真实代码逻辑与运行时副作用<br/>• 参数严格校验 (Zod / TypeBox)<br/>• 绑定取消信号与沙箱环境"]
ProjFace["3. 投影面 (Projection Face)<br/>• 将底层返回值转换为模型可见文本<br/>• 生成前端 UI 渲染卡片元数据<br/>• 脱敏敏感信息 (如 Token / 密码)"]
end
这种分层的巨大价值在于:
- 安全解耦:执行层的内部超时参数、数据库连接池、系统路径等技术细节,绝不会泄露给模型;
- 渲染解耦:前端 UI 需要展示精美的折叠面板或进度条,而模型只需要精简的纯文本结果。两套逻辑在投影面清晰分流。
二、rc.8 的五阶段拦截流水线
在 dsh-v0.1.0-rc.8 规范中,一次工具调用的生命周期必须穿透以下五道严格的闸门:
flowchart LR A["tools/pre-execute<br/>(前置策略评估)"] --> B["单调 Guard<br/>(最终权限收紧)"] B --> C["tools/execute<br/>(环绕执行包装)"] C --> D["tools/post-execute<br/>(结果审查与脱敏)"] D --> E["finalizeContent<br/>(终态内容约束)"] E --> F["tools/result<br/>(发布冻结权威事实)"]
| 管线阶段 | 核心执行职责 | 典型安全行为与设计约束 |
|---|---|---|
1. tools/pre-execute |
可扩展的前置综合决策 | 评估规则,返回 allow、deny 或 ask(阻断并挂起,发起人工审批) |
| 2. 单调 Guard | 单调递增的最终收紧闸门 | 只能返回拒绝或弃权,绝不能逆向放行! 防止后续插件恶意绕过安全规则 |
3. tools/execute |
环绕真实分派 | 超时熔断器(Timeout)、自动重试、遥测统计、协作式 AbortSignal 注入 |
4. tools/post-execute |
执行后审查与脱敏 | 审查工具输出,若检测到敏感密钥或非法指令,可阻断或覆写结果 |
5. finalizeContent |
工具自有终态约束 | 工具自带的最后同步校验函数,确保向模型投影的内容符合协议不变量 |
6. tools/result |
权威事件持久化 | 将最终结果冻结(freeze),写入会话日志,通知只读观察者 |
三、单调 Guard 机制:为什么绝对不能重新放行?
在插件化体系中,插件的加载顺序可能因为配置变更而发生微调。假定允许插件在拦截链中自由翻转决策(一会儿允许、一会儿拒绝),系统的安全性就会变得完全不可预测。
为此,DSH 引入了**单调 Guard(Monotonic Guard)**哲学:
- 前置策略引擎做出的决策,Guard 只能进一步**收紧(Tighten)权限,而没有任何 API 能够重新放宽(Loosen)**权限。
- 如果前面的基础策略或企业安全插件判定了
deny,后续无论挂载了多少个第三方插件,都绝对无法将决策翻转为allow。
这保证了系统的安全底线永远是向最严格方向单向收敛的。
四、执行身份与调用树防伪
在复杂的任务中,可能存在主 Agent 调度工具、甚至在 Code Mode 下由代码动态编排子工具的情况。DSH 为每次工具调用注入了防伪标识:
- 防伪执行 Token:工具调用在进入管线前由内核分配一个非对称签名或不透明随机 Token,工具自身无法篡改“到底是谁调用了我”。
- 嵌套调用树溯源:在代码模式内部派生的子工具调用,必须显式携带父调用的执行 Token。这在日志中保留了完整的调用因果拓扑,杜绝子工具冒充顶层调用的越权风险。
五、并发调度的保守默认值
大模型在单次回复中,可能会一口气请求调用 5 个工具。很多框架会下意识地使用 Promise.all 全部并发执行,这在文件读写和 Shell 命令中往往会引发严重踩踏(Race Condition)。
DSH 采取了极其保守的调度策略:
- 默认情况下,所有工具调用一律被视为独占调用(Exclusive),严格串行化执行。
- 只有当被调用的工具在定义中显式声明并动态断言当前参数具备无副作用的并发特征(例如纯只读搜索工具):该调用才会被调度引擎归入
1
2
3
4
5export const searchTool = defineTool({
name: 'web_search',
canParallel: (args) => true, // 显式允许并发
// ...
});parallel组并发运行。一旦参数存在潜在冲突或返回值不确定,立即降级为严格的串行屏障,确保底层文件系统与状态机的一致性。
喜欢这篇文章的人也看了
评论
匿名评论隐私政策
✅ 你无需删除空行,直接评论以获取最佳展示效果





