OpenClaw 06:Multi-Agent 架构、子进程上下文隔离与多渠道路由
OpenClaw 06:Multi-Agent 架构、子进程上下文隔离与多渠道路由
Asaakii在多智能体(Multi-Agent)设计中,业内存在两种走向极端的倾向:一种是把所有逻辑都堆在单 Agent 的单轮长上下文中,导致 Token 快速溢出、思维混乱;另一种则是过度设计,在没有实际吞吐需求时构建动辄五六个智能体互相发消息的复杂网络,带来高昂的网络开销与不可预测的调试黑盒。
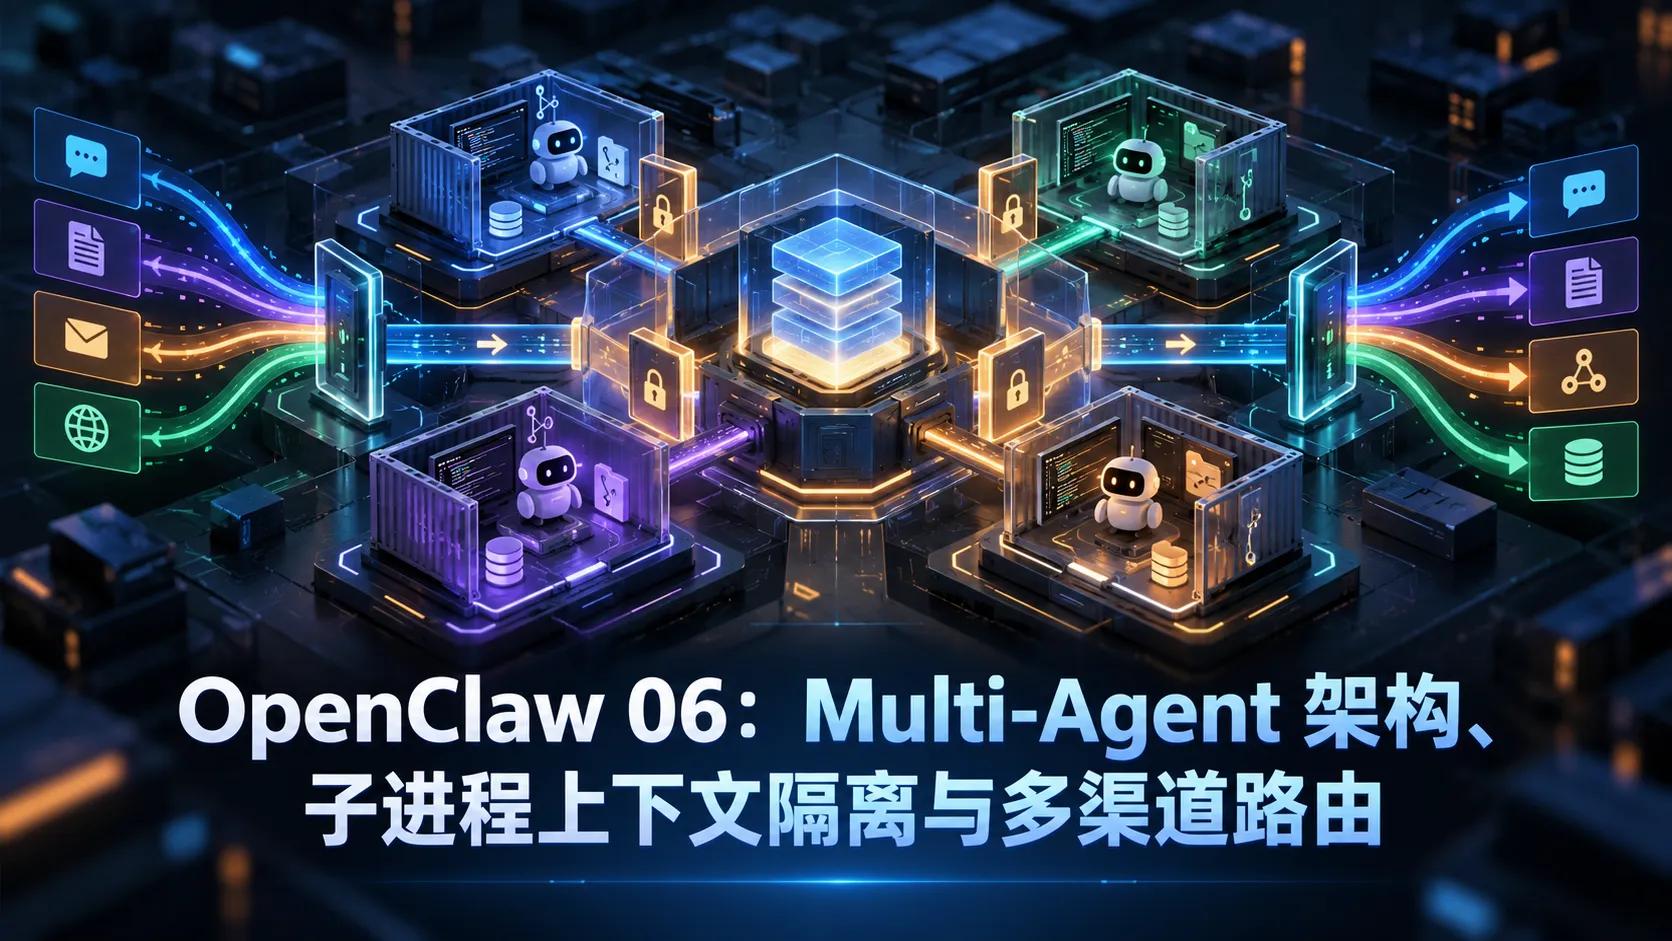
OpenClaw 的多 Agent 架构在工程上有着极其克制而务实的定位,主要解决两个维度的现实问题:
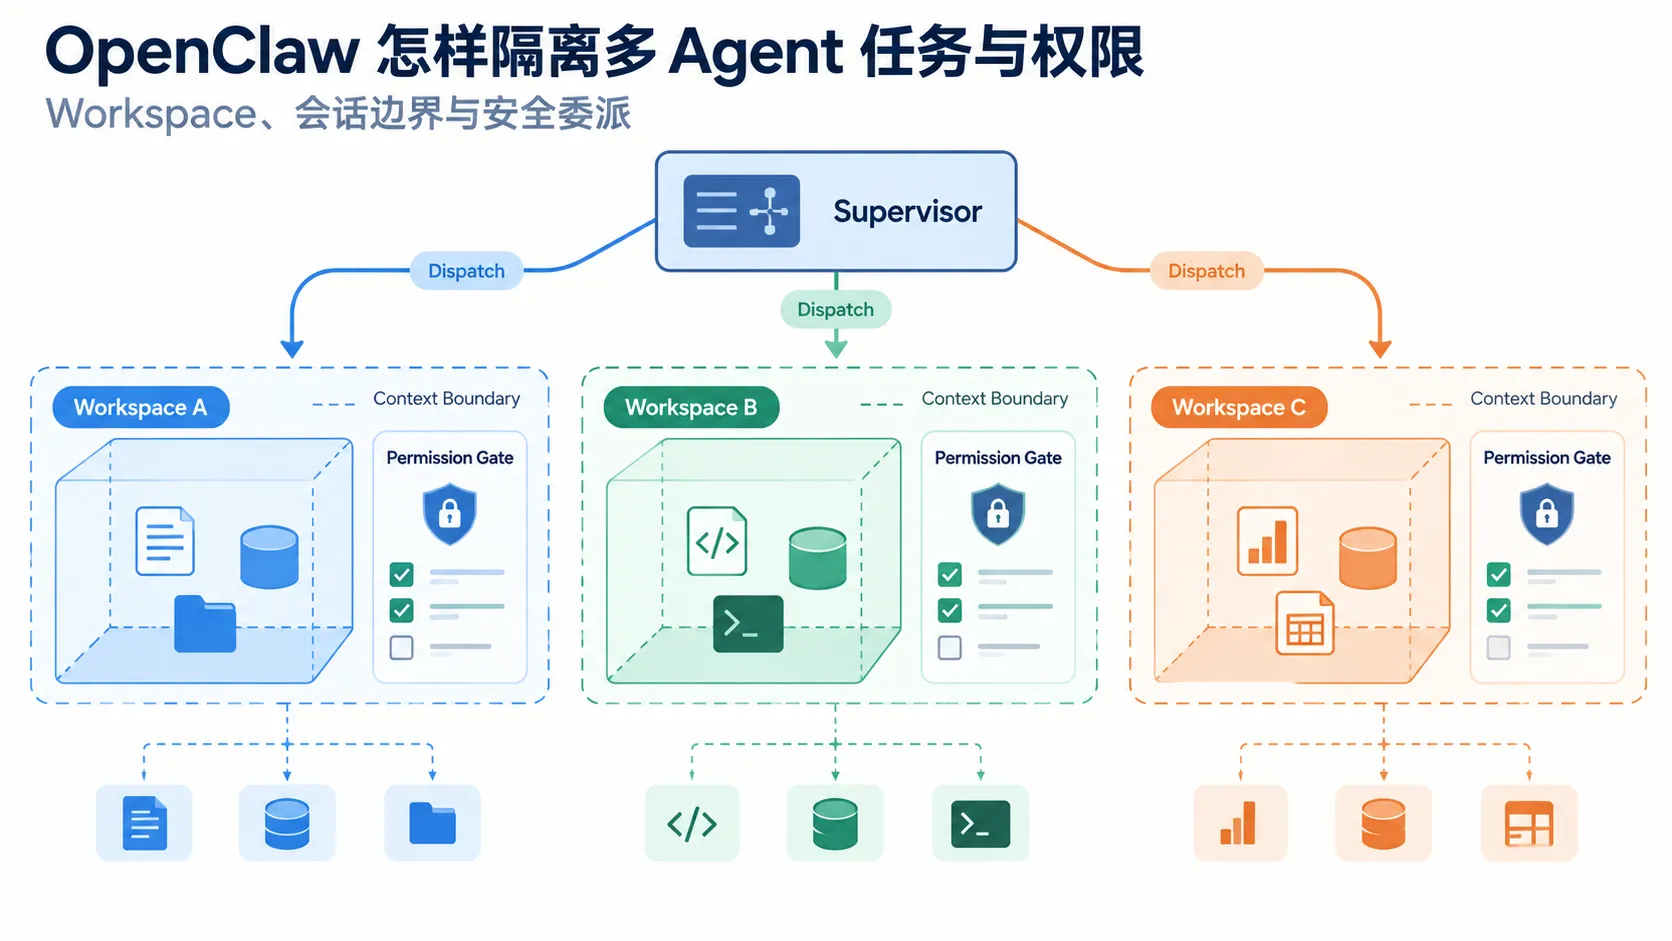
- SubAgent(子智能体任务派生):通过隔离上下文与 Git 工作树,防止中间探索过程污染主 Agent;
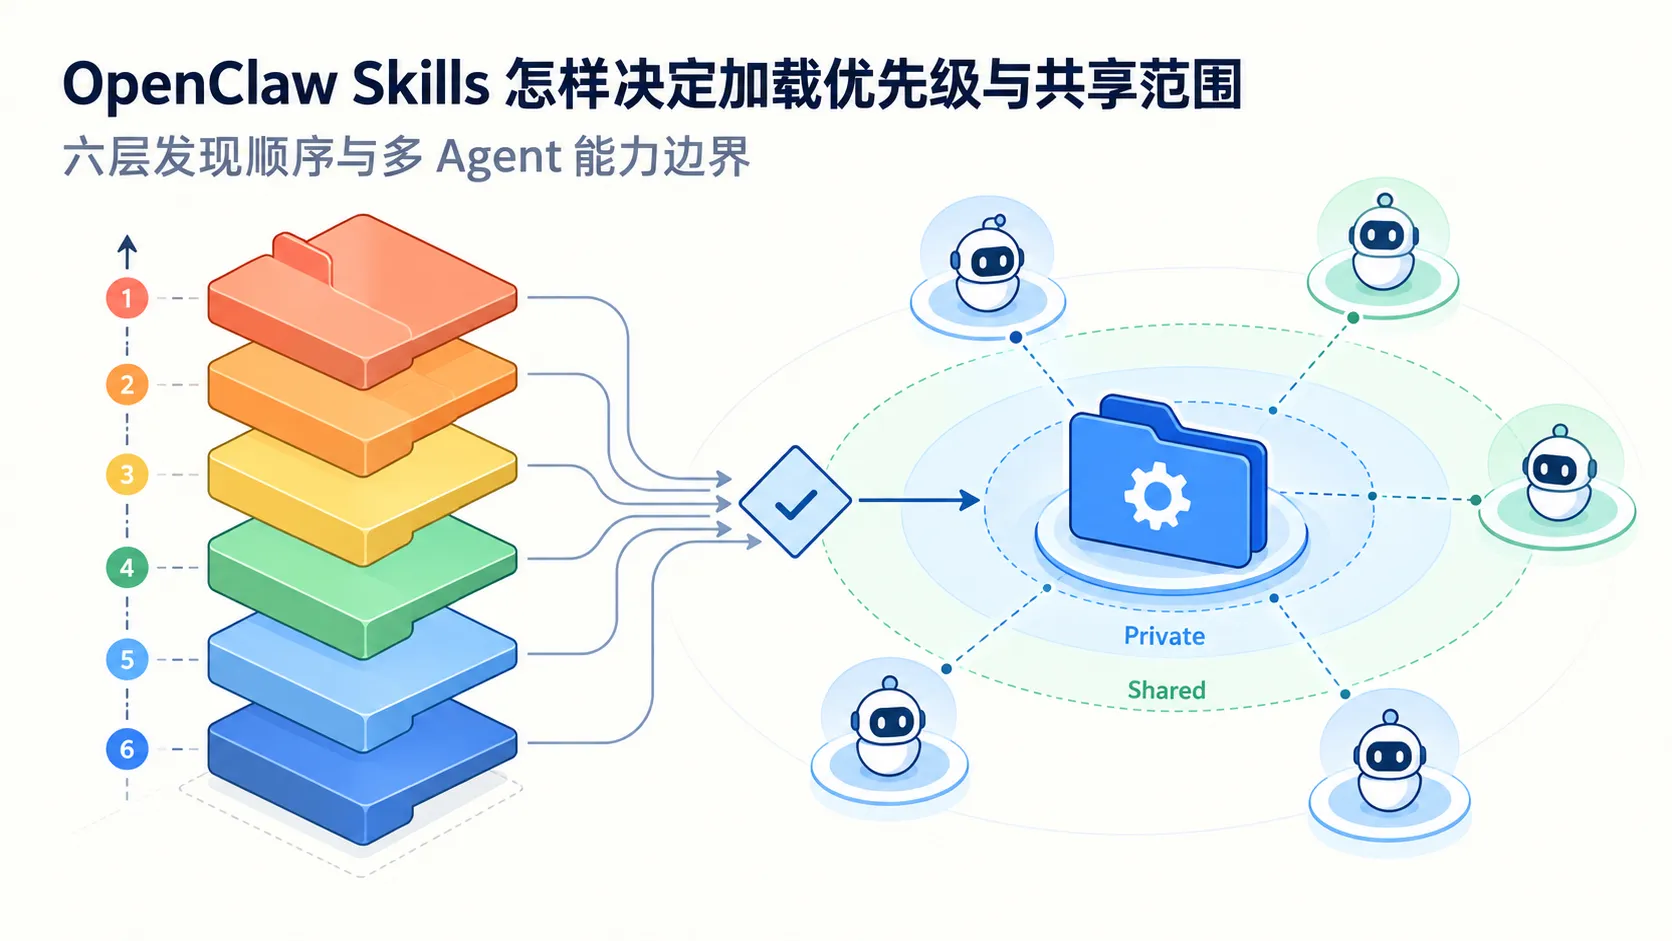
- Multi-Channel(多渠道网关路由):同一套 Agent 核心能力无缝接入飞书、Slack、Telegram、CLI 等 20 余个外部平台。
本文深入剖析其隔离机制、工作树并发与路由调度策略。
为什么需要 SubAgent:上下文污染危机
设想一个常见的安全审查任务:“请检查项目中 auth.py、api.py、db.py 三个模块的代码安全并汇总报告”。
如果交给单个 Agent 处理:
  flowchart TD
    A["主任务: 审计 3 个模块"] --> B["读取 auth.py (500 行源码进入上下文)"]
    B --> C["读取 api.py (800 行源码追加进入)"]
    C --> D["读取 db.py (1000 行源码继续追加)"]
    D --> E["上下文接近阈值,早期分析被迫压缩"]
    E --> F["输出的汇总报告细节严重遗失"]
在单 Agent 串行探索中,大量的中间工具调用、文件全文读取和调试日志全部堆积在主上下文中,导致早期的核心决策和要求被冲淡。
SubAgent 的隔离模式
OpenClaw 采用任务拆解与结果汇聚(Fan-out / Fan-in)策略:
  flowchart TD
    M["主 Agent: 拆解任务 + 汇总输出"]
    M -->|派生独立任务| S1["SubAgent 1 (专用上下文)<br>审查 auth.py"]
    M -->|派生独立任务| S2["SubAgent 2 (专用上下文)<br>审查 api.py"]
    M -->|派生独立任务| S3["SubAgent 3 (专用上下文)<br>审查 db.py"]

    S1 -->|纯文本结构化结论| R["主 Agent 汇总整合"]
    S2 -->|纯文本结构化结论| R
    S3 -->|纯文本结构化结论| R
    R --> OUT["生成高质量最终报告"]
子 Agent 在各自纯净的 32k 上下文中独立执行多轮工具探索,最终只向主 Agent 返回精炼的结论与报告,海量的中间文件内容与中间轮次被安全封存在子上下文内部。
SubAgent 的关键实现机制
1 | export interface SubagentTask { |
设计决策要点
| 决策点 | OpenClaw 方案 | 设计依据 |
|---|---|---|
| 进程模型 | 同进程异步运行(Node.js EventLoop) | 避免进程间 IPC 序列化与环境拷贝损耗 |
| 上下文传递 | 零上下文共享 | 杜绝上下文相互污染,确保子 Agent 专注单一目标 |
| 工具权限 | 动态子集限制(如只读工具) | 遵循最小权限原则,防止子任务越权破坏 |
| 通信机制 | 零点对点通信,通过主 Agent 间接合并 | 消除分布式系统死锁、消息握手与竞态风险 |
Git Worktree 隔离:代码修改的物理避碰
当多个 SubAgent 需要并行修改代码时,仅仅在内存中隔离上下文是不够的:若两个智能体同时向同一个工作区文件执行 Write 或 Edit,就会产生严重的写踩踏(File Stepping)。
OpenClaw 借助 Git 原生的 Worktree 机制实现物理文件系统的沙盒化:
1 | import { exec } from 'child_process' |
借助 Worktree,每个 SubAgent 拥有独立的物理工作目录与分支空间,修改互不干扰。待执行完毕并通过单测后,再由主流程执行分支合并。
Multi-Channel 统一网关与路由架构
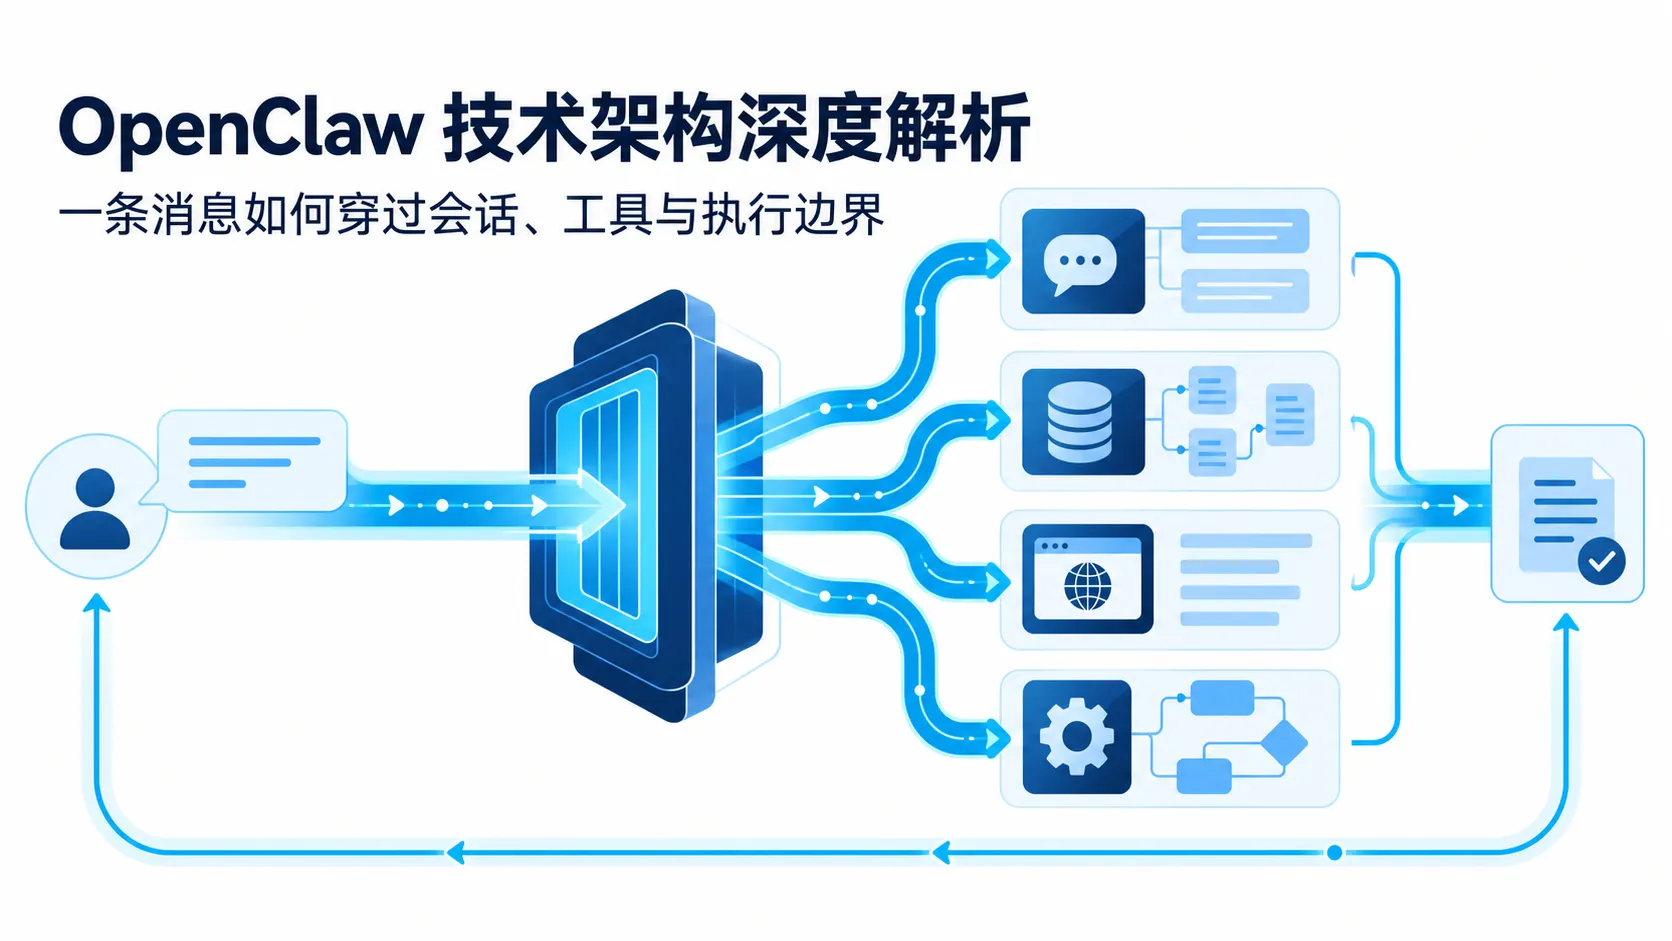
除 SubAgent 外,OpenClaw 的另一多 Agent 维度是多渠道协同。它将飞书、Slack、Telegram、企业微信等平台统一抽象为标准 Channel:
  flowchart LR
    A[飞书开放平台] --> GW[Channel Gateway 统一网关]
    B[Slack Bolt] --> GW
    C[Telegram Bot] --> GW
    D[CLI 标准流] --> GW

    GW --> R{SessionRouter 路由决策}
    R -->|匹配 Key 1| S1["用户 A 会话<br>(独立 ContextEngine)"]
    R -->|匹配 Key 2| S2["用户 B 会话<br>(独立 ContextEngine)"]
    R -->|匹配 Key 3| S3["专用运维 Agent<br>(绑定专属工具)"]
消息绑定与级联路由决策
网关接收到事件后,通过 5 级级联策略决定投递目标:
1 | export class SessionRouter { |
会话重置策略(Session Reset Policy)
为了保持会话的高性能与上下文新鲜度,网关支持可配置的生命周期策略:
daily(定时重置):每天凌晨 4:00 自动触发归档与重置,确保次日工作区纯净;idle(超时重置):连续 15 分钟无活动后自动挂起并清理临时上下文;manual(显式重置):仅当用户发送/reset或/clear时清空记忆。
智能体协作的三种经典模式
在工程落地中,常见的 SubAgent 协同可以总结为三种范式:
1. 并行拆分(Fan-out / Fan-in)
各子任务无依赖关系,追求并发吞吐。例如:多文件并行审查、多平台兼容性单测验证。
2. 管道流水线(Pipeline)
下游依赖上游产出。例如:需求分析 Agent 产出结构化接口规格 $\rightarrow$ 代码实现 Agent 编写业务逻辑 $\rightarrow$ 测试编写 Agent 补齐单测覆盖。
3. 对抗式校验(Debate / Critic)
为了极端压制代码漏洞与幻觉,由 生成 Agent 提出补丁方案,审查 Agent 以苛刻的攻击者视角寻找潜在越界与边界缺陷,二者反复验证达成共识后再行落地。
何时选用 Multi-Agent?
| 业务特征 | 单 Agent 方案 | Multi-Agent / SubAgent 方案 |
|---|---|---|
| 上下文极易膨胀(跨多大文件) | 容易信息丢失 | 最佳选型(子上下文隔离) |
| 多任务存在明确并行加速空间 | 串行执行耗时过长 | 最佳选型(并发调度) |
| 需同时对多份源码执行原子修改 | 存在文件写入冲突 | 最佳选型(Worktree 隔离) |
| 任务简单,单次轮次少于 5 轮 | 最佳选型(轻量、低延迟) | 过度设计,增加 IPC 复杂度 |
架构黄金定律:
如果单 Agent 能够高质量完成,绝不无故引入多 Agent。多智能体所带来的系统复杂度与调试成本,必须能够被明确的吞吐提升或上下文隔离收益所抵消。
总结
OpenClaw 的 Multi-Agent 机制没有沉溺于繁复的多方角色对话概念,而是牢牢扎根于工程隔离:
- 用同进程异步 SubAgent 隔绝探索过程中的 Token 膨胀;
- 用 Git Worktree 解决代码层面的并发修改冲突;
- 用标准 Channel 网关实现 20 余种消息平台的高效路由。
下一篇我们将深入核心工程源码:读懂 Pi(原 pi-mono)代码仓库的架构与分层。